Une cyberattaque a touché les infrastructures frigorifiques de centaines de supermarchés Coopérative U et Intermarché
## Une cyberattaque inédite paralyse les chaînes du froid de centaines de supermarchés Une cyberattaque d'un genre nouveau a visé, dans la nuit du dimanche au l
## Une cyberattaque inédite paralyse les chaînes du froid de centaines de supermarchés
Une cyberattaque d'un genre nouveau a visé, dans la nuit du dimanche au lundi 12 octobre 2026, les infrastructures frigorifiques de plusieurs centaines de supermarchés français. Selon les informations rapportées par Le Figaro, les enseignes Intermarché et Coopérative U ont confirmé avoir subi cette attaque, dont les causes demeurent, à ce stade, inexpliquées.
## Le logiciel danois Danfoss en première ligne
D'après les éléments relayés par Le Figaro, la cyberattaque aurait ciblé le logiciel de l'entreprise danoise Danfoss, qui gère une grande partie des équipements frigorifiques de la grande distribution française. Les versions du logiciel antérieures à la version 4 auraient été spécifiquement visées. Cette précision laisse supposer que les auteurs de l'attaque disposaient d'une connaissance technique approfondie des systèmes concernés, ce qui pourrait orienter les investigations vers une opération préparée de longue date. Interrogées par le quotidien, les deux enseignes ont confirmé l'incident, sans toutefois s'exprimer sur l'origine de la intrusion ni sur l'identité des éventuels commanditaires.
## Des pertes logistiques et financières considérables
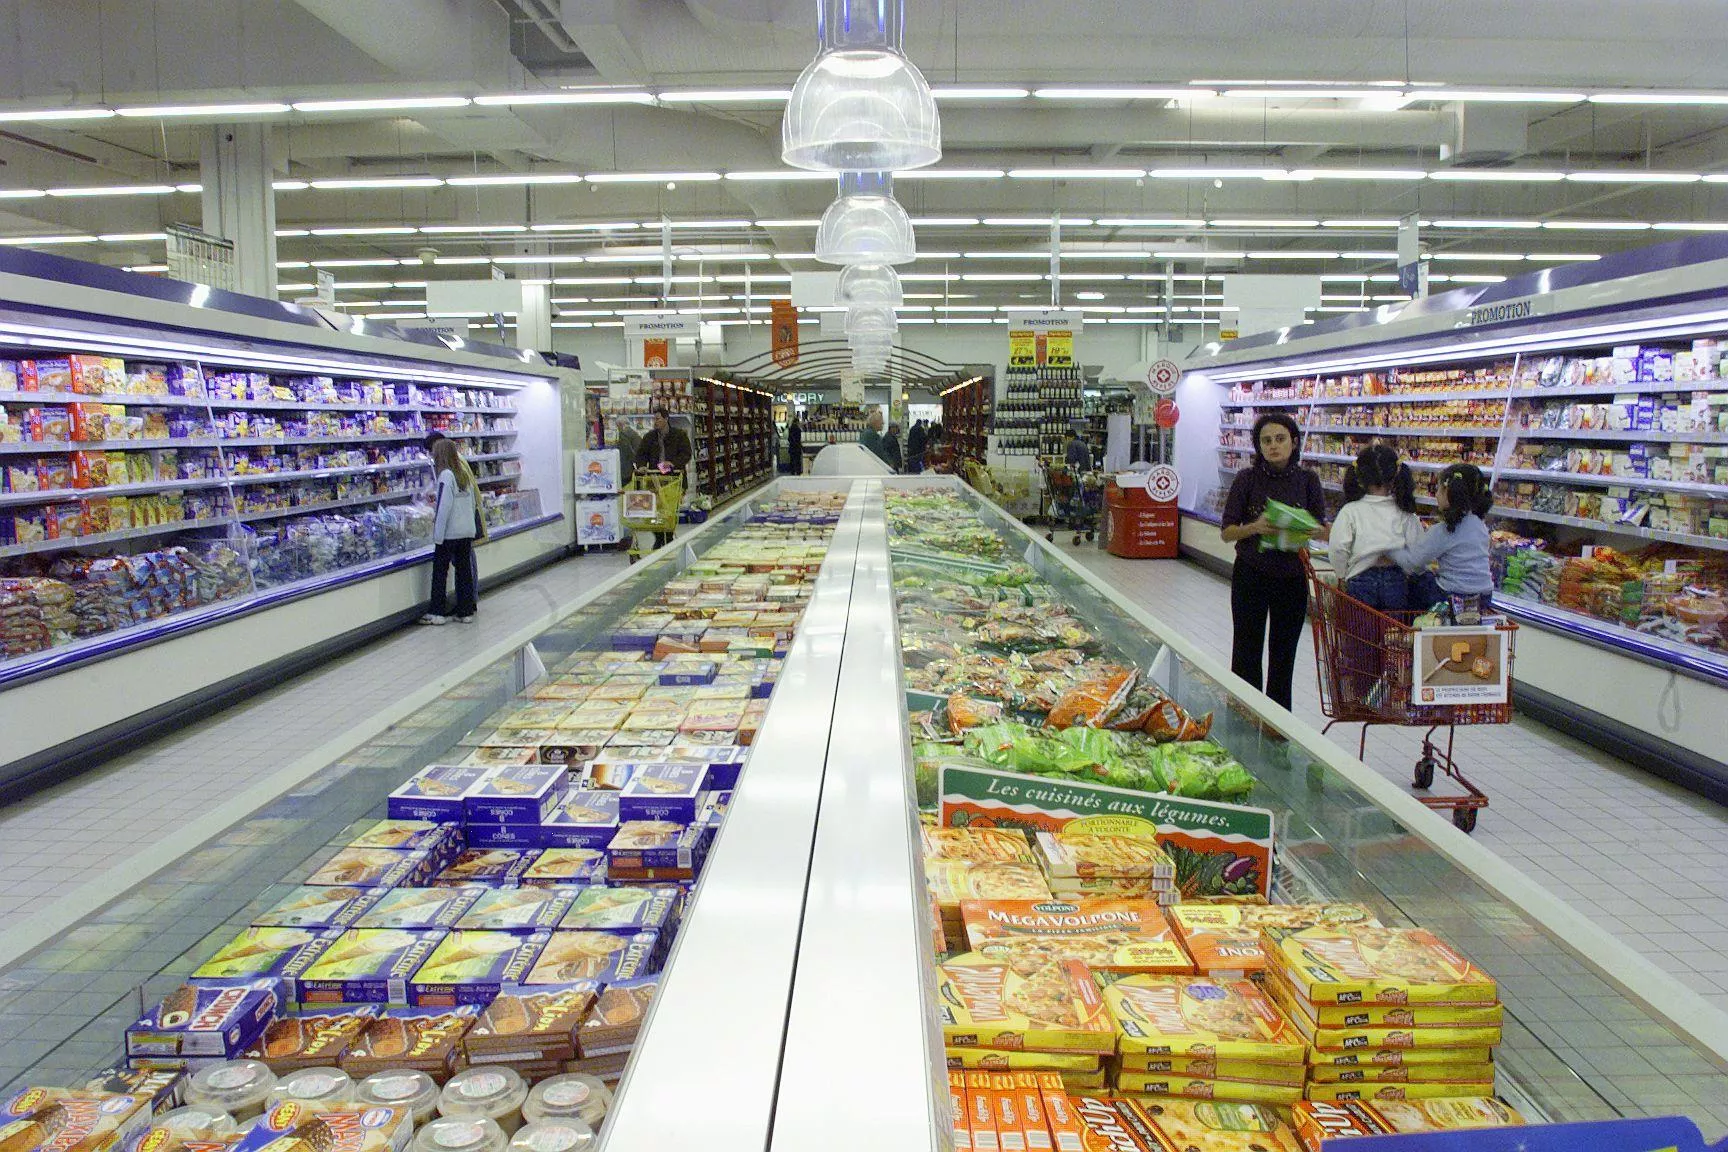
Les conséquences matérielles se sont rapidement fait sentir. Une partie importante des produits surgelés aurait dû être jetée, les températures des mobiliers frigorifiques ayant été relevées anormalement entre 5h30 et 6h du matin, selon les remontées effectuées par les équipes sur place. Côté Coopérative U, moins d'une centaine de supermarchés seraient concernés, tandis qu'Intermarché en dénombre entre 100 et 150. Le Groupement Mousquetaires estime, pour sa part, les pertes à « plusieurs millions d'euros », un chiffre qui pourrait encore évoluer à mesure que les inventaires sont réalisés. Ces estimations ne tiennent pas compte des éventuelles perturbations d'approvisionnement susceptibles de toucher les rayons dans les jours à venir.
## Le témoignage d'une professionnelle sidérée
L'attaque a également provoqué une vive émotion chez les exploitants. « Après 25 ans de grande distribution, je n'aurais jamais pensé que ça nous arrive à nous, ça ne m'est jamais arrivé une telle attaque », a confié Sophie Matt, adhérente, au Figaro. Ce témoignage illustre le caractère inédit de l'incident : jusqu'à présent, les cyberattaques visant la grande distribution concernaient principalement les systèmes de caisse, les données clients ou les services logistiques, rarement les équipements physiques du froid. Le ciblage d'une chaîne du froid connectée soulève des questions nouvelles sur la vulnérabilité des infrastructures dites « critiques » du secteur alimentaire.
## Un précédent qui interroge la sécurité des objets connectés
Cette affaire intervient dans un contexte de multiplication des attaques visant les objets connectés industriels, dont la sécurisation reste souvent perfectible. Les systèmes de gestion thermique, longtemps considérés comme secondaires, constituent désormais des points d'entrée potentiels pour des acteurs malveillants. Reste à savoir si cette opération relève d'une action revendiquée à venir, d'une attaque opportuniste ou d'un test de vulnérabilité à plus grande échelle. Les enquêtes devraient permettre, dans les prochaines semaines, de préciser le mode opératoire exact et l'ampleur réelle du préjudice subi par les enseignes concernées.