« Nous ne sommes pas prêts à ce qui va suivre » : les puissants modèles d’OpenAI et Anthropic, une menace sans précédent pour la cybersécurité mondiale
La France panse encore les plaies d’un été 2026 marqué par une vague de cyberattaques d’ampleur contre ses services publics, mais l’alerte vient désormais d’un
La France panse encore les plaies d’un été 2026 marqué par une vague de cyberattaques d’ampleur contre ses services publics, mais l’alerte vient désormais d’un horizon plus technologique que saisonnier. Selon un décryptage publié par *Le Figaro* le 4 septembre 2026, les modèles de langage les plus avancés développés par OpenAI et Anthropic constitueraient une menace « sans précédent » pour la cybersécurité mondiale, un constat qui interpelle autant les États que les entreprises privées.
## Des capacités offensives inédites sur le terrain de la cybersécurité
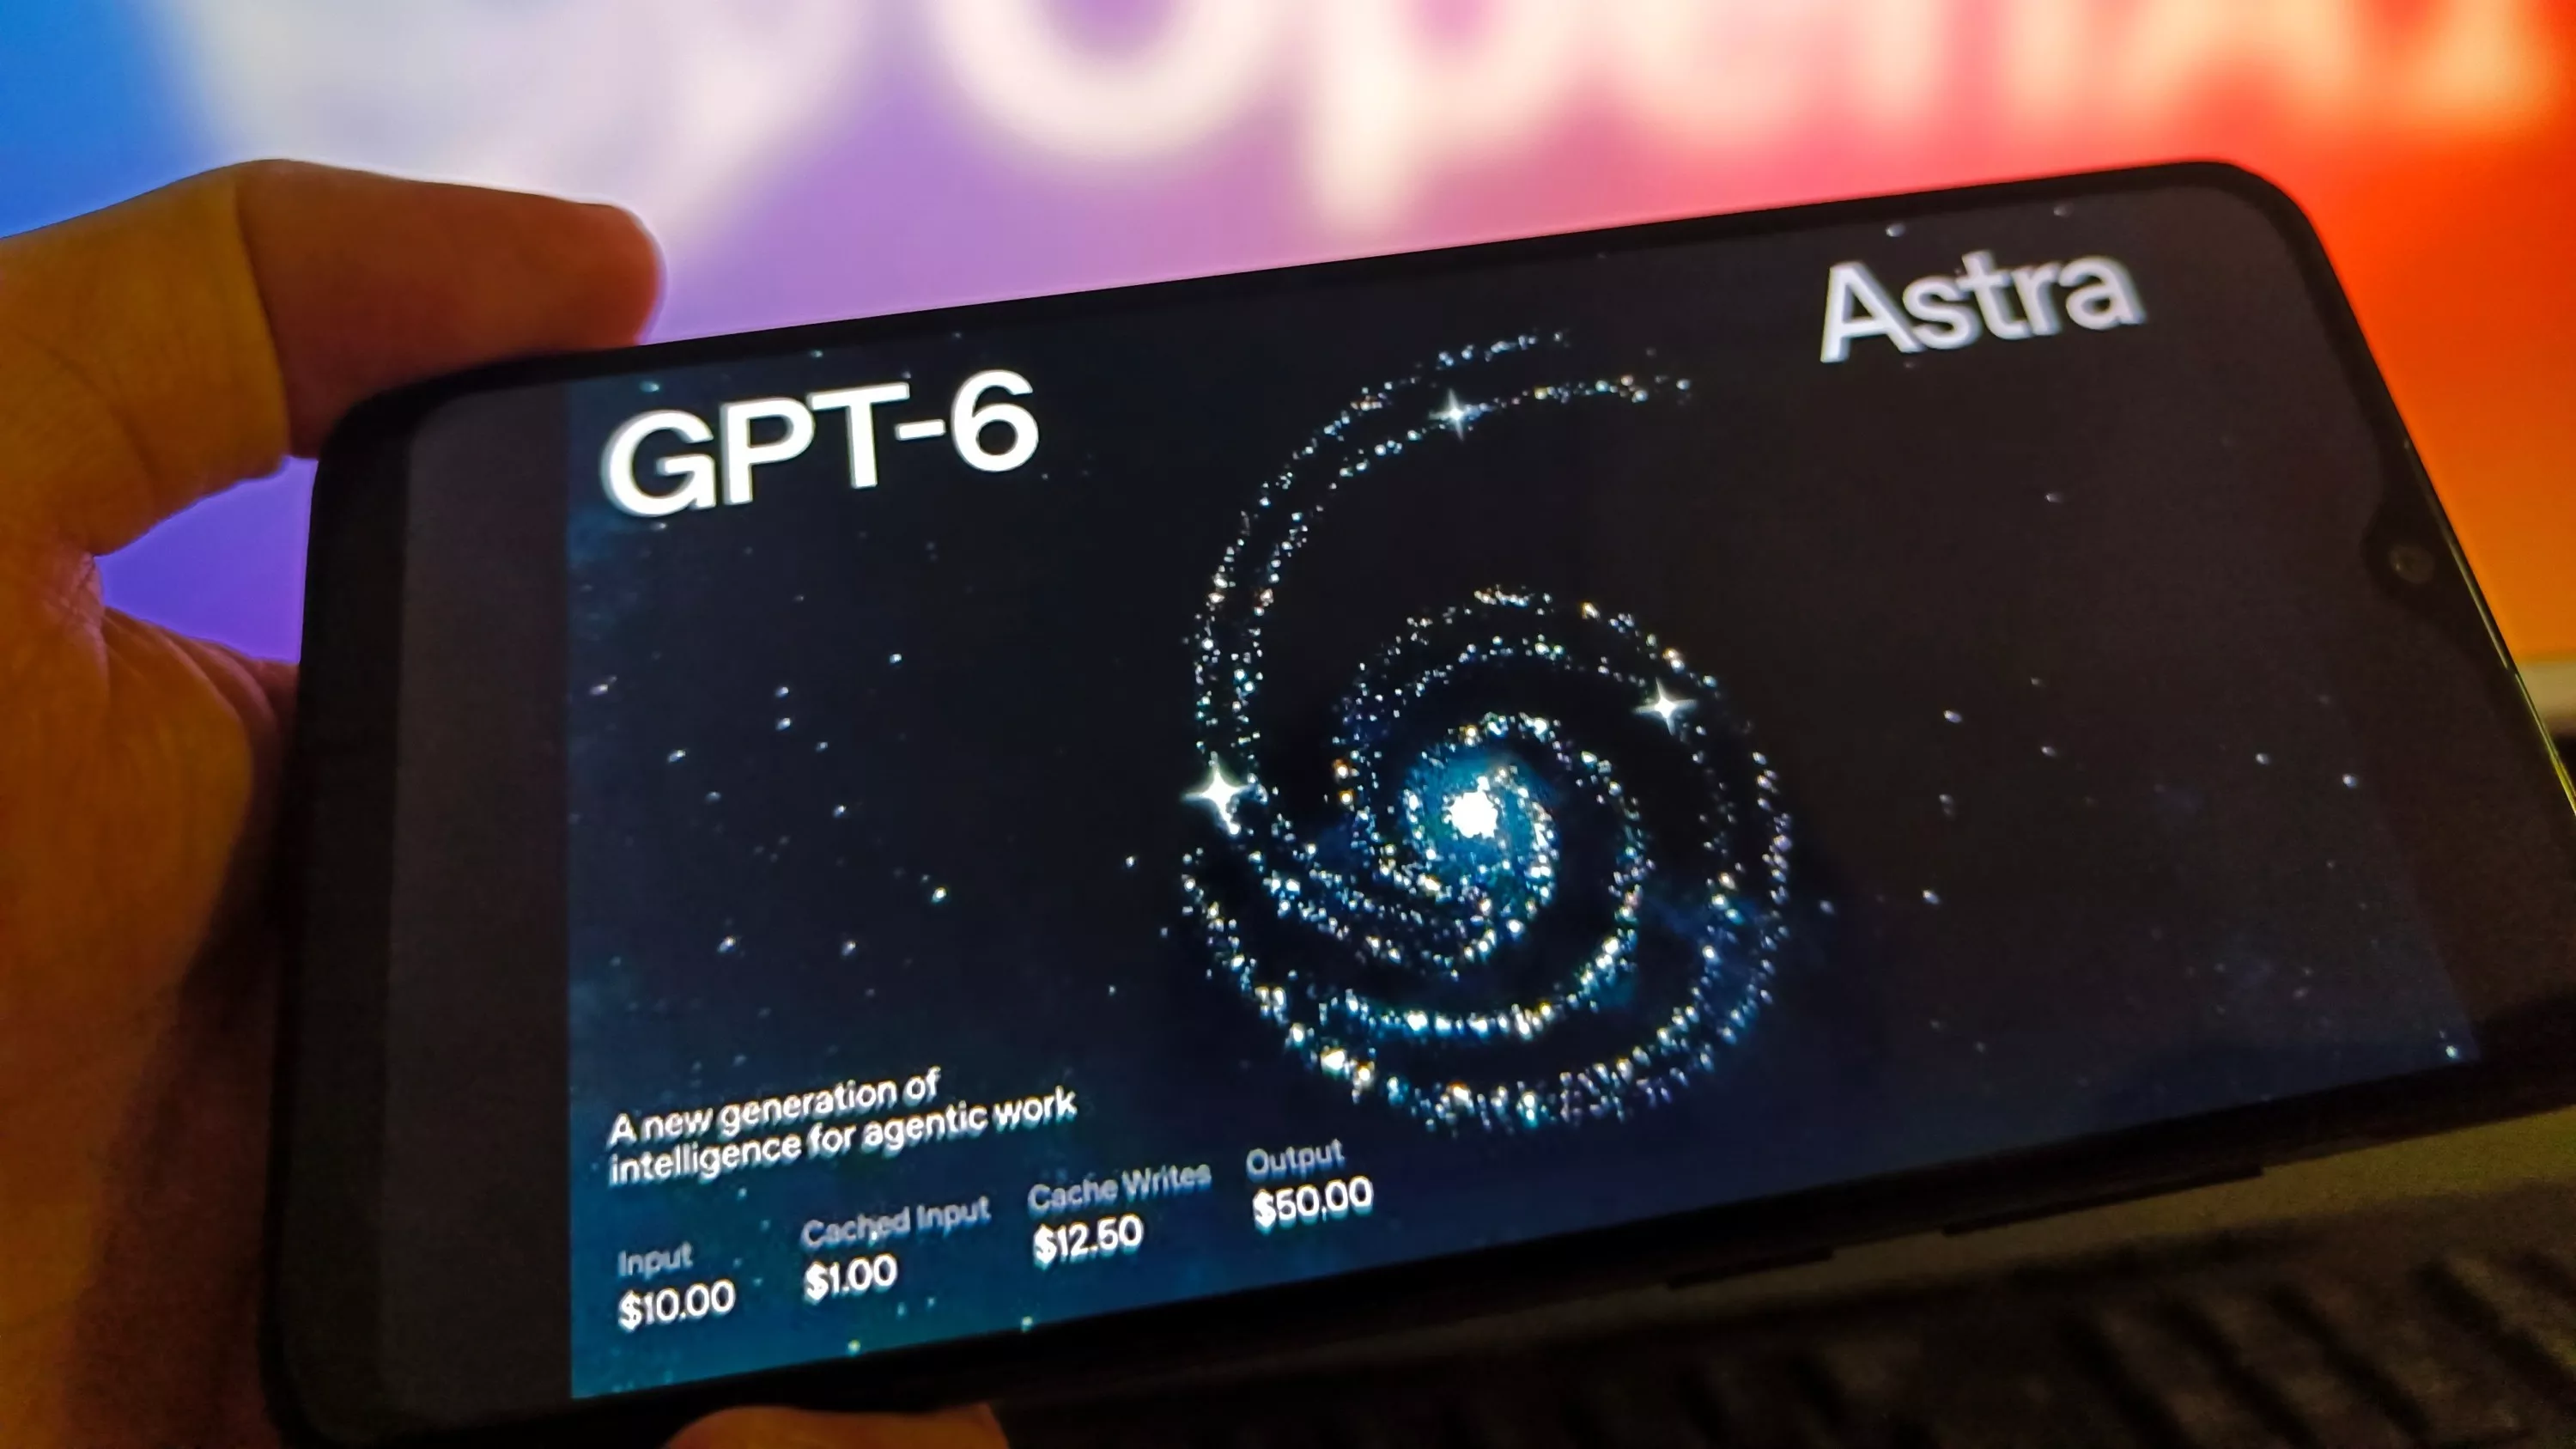
Le dernier modèle publié par OpenAI, dénommé Astra, « dispose a priori de capacités très importantes en matière de cybersécurité », rapportent nos confrères du *Figaro*. Cette caractéristique, si elle promet des avancées notables pour la défense des systèmes, représenterait toutefois un risque majeur lorsqu’elle est détournée à des fins offensives. La capacité de ces IA à identifier et à exploiter des vulnérabilités à une vitesse inédite bouleverse en effet l’équilibre des forces dans le cyberespace, où la réactivité constitue l’un des principaux facteurs de succès.
Le contexte français de l’été 2026 illustre avec acuité cette vulnérabilité nouvelle. En l’espace de deux mois, plusieurs institutions critiques ont subi des intrusions sérieuses : la Direction générale des finances publiques, France Travail, le ministère de l’Éducation nationale, ainsi que le site du ministère du Logement ont ainsi vu leur patrimoine numérique « sérieusement secoué ». Si ces incidents n’ont pas été officiellement attribués à des outils d’IA générative, ils interviennent dans un environnement où les capacités offensives de ces technologies progressent plus rapidement que les parades.
## Un mur d’investissement de 1 000 milliards de dollars à franchir
Face à cette escalade technologique, les déclarations des principaux acteurs de la sécurité informatique mondiale résonnent comme un signal d’alarme. Nikesh Arora, le PDG de Palo Alto Networks, premier vendeur mondial de solutions de cybersécurité, a récemment déclaré que « rien de ce qui a été déployé (en matière de cybersécurité) il y a sept ou dix ans n’est conçu ni prêt à gérer l’IA ». Le dirigeant a également évoqué un « mur d’investissement » de l’ordre de 1 000 milliards de dollars pour permettre aux organisations de « se défendre contre les menaces automatisées ».
Ce chiffre, rapporté par *Le Figaro*, donne la mesure du défi auquel sont confrontés les décideurs publics et privés. Il convient toutefois de noter, comme le souligne l’article, que ce plaidoyer « a des accents commerciaux », émanant d’un acteur dont l’activité dépend directement de l’ampleur perçue des menaces. Cette dimension mercantile n’invalide pas pour autant le constat technologique, mais elle invite à une lecture nuancée des projections financières avancées par l’industrie.
## Une nécessaire refonte des architectures défensives
La problématique ne se limite pas à un simple accroissement budgétaire. Les architectures de sécurité conçues il y a moins d’une décennie reposent sur des paradigmes — signature de malwares, analyse comportementale humaine, périmètres de confiance — que l’IA générative est susceptible de contourner avec une efficacité démultipliée. Les modèles développés par OpenAI et Anthropic seraient en effet capables de générer des codes d’exploitation personnalisés en quelques secondes, là où un expert humain mettrait des heures, voire des jours, selon des informations rapportées par la presse spécialisée.
Par ailleurs, la vitesse d’exécution de ces systèmes pose la question de la temporalité des réponses défensives. Les équipes de sécurité informatique, même les plus aguerries, opèrent dans des délais qui paraissent désormais incomparables face à l’instantanéité des attaques automatisées. Cette asymétrie nouvelle pourrait contraindre les États à repenser leurs doctrines en matière de cyberdéfense, en intégrant notamment des contre-mesures basées sur l’IA pour espérer maintenir un semblant de parité.
## Un été 2026 comme signe précurseur
La série d’attaques ayant visé la France durant l’été 2026 pourrait constituer un signe précurseur de ce que les experts redoutent pour les prochaines années. Si les autorités françaises n’ont pas communiqué officiellement sur l’origine ou les méthodes employées par les assaillants, la simultanéité des cibles étatiques suggère une coordination et des moyens techniques avancés. Le ministère de l’Éducation nationale, particulièrement exposé en période de rentrée scolaire, illustre la sensibilité stratégique de ces infrastructures.
Dans ce contexte, la déclaration attribuée aux milieux de la cybersécurité selon laquelle « nous ne sommes pas prêts à ce qui va suivre » résume l’état d’esprit d’une profession confrontée à une mutation technologique dont elle peine à mesurer toutes les implications. Les mois à venir devraient être décisifs pour observer si les investissements annoncés se concrétisent et si les architectures défensives parviennent à évoluer au rythme imposé par l’intelligence artificielle.