L'Iran accusé d'être derrière les cyberattaques des frigos
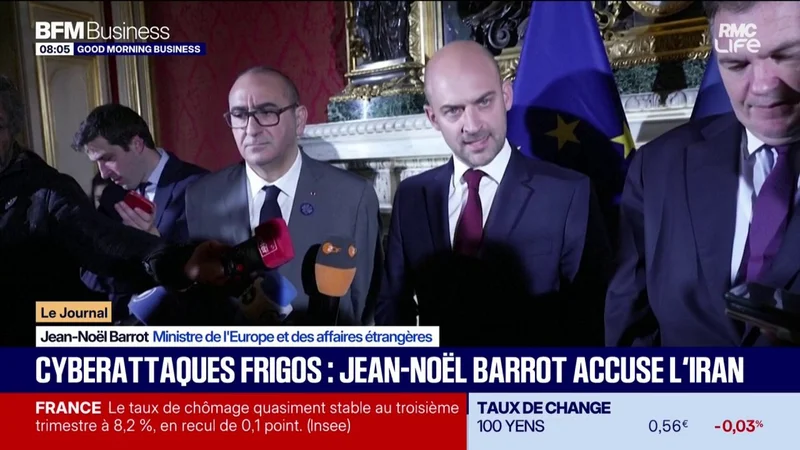
Le sujet a de quoi surprendre : des réfrigérateurs connectés, des caméras de surveillance domestique et autres objets intelligents du quotidien transformés en chevaux de Troie numériques. Selon une information rapportée par BFM Business, l'Iran serait soupçonné d'être à l'origine d'une série de cyberattaques visant ces équipements grand public. Une affaire qui illustre la vulnérabilité croissante de nos foyers hyperconnectés face à des acteurs étatiques.
## Un mode opératoire qui exploite l'angle mort de la sécurité
Les objets connectés — frigos, thermostats, caméras — partagent une caractéristique commune : ils sont rarement protégés par des dispositifs de sécurité robustes. Mots de passe d'usine jamais modifiés, logiciels embarqués jamais mis à jour, absence de chiffrement des communications : autant de failles que des attaquants peuvent exploiter à grande échelle. Le scénario évoqué par BFM Business renvoie à un mode opératoire connu, celui des réseaux de machines compromises — ou botnets — capables de lancer des attaques par déni de service ou de servir de relais pour masquer l'origine réelle des offensives. La particularité tient ici au ciblage d'objets domestiques, moins surveillés que les ordinateurs ou les serveurs d'entreprise.
## Téhéran, acteur récurrent des tensions numériques
L'accusation, si elle devait être confirmée, ne constituerait pas une première. Depuis plusieurs années, les services de renseignement occidentaux pointent régulièrement l'implication de groupes liés à l'Iran dans des campagnes de cyberattaques. Ces opérations s'inscrivent dans un contexte de tensions géopolitiques durables, où le numérique est devenu un terrain d'affrontement à part entière. Les autorités iraniennes, de leur côté, ont systématiquement démenti les accusations portées contre elles. BFM Business ne précise pas, dans les éléments disponibles, quelles autorités ont formulé ces soupçons ni sur quels éléments techniques ils reposent.
## Un enjeu de sécurité collective
Au-delà du cas iranien, cette affaire pose une question de fond : la sécurité des objets connectés reste le maillon faible de la cybersécurité globale. Un parc mondial de plusieurs milliards d'appareils, souvent conçus avec des impératifs de coût plutôt que de sécurité. Les régulateurs européens, notamment, travaillent depuis plusieurs années à encadrer davantage ces équipements, mais les normes peinent à suivre le rythme des mises sur le marché. Pour les particuliers, la recommandation reste la même : modifier les mots de passe par défaut, isoler les objets connectés sur un réseau dédié et installer les correctifs disponibles.
## Une attribution toujours délicate
Il convient toutefois de rester prudent. L'attribution d'une cyberattaque à un État relève d'un exercice technique complexe, où les preuves peuvent être falsifiées et les leurres nombreux. Les accusations de ce type ont parfois donné lieu à des controverses sur leur robustesse. En l'état, les éléments rapportés par BFM Business ne permettent pas d'établir avec certitude l'implication directe de Téhéran, et les autorités iraniennes n'ont pas, à notre connaissance, réagi publiquement à cette information.
Ce dossier rappelle une réalité : la cybersécurité n'est plus une affaire réservée aux grandes entreprises. Elle concerne désormais chaque foyer équipé d'un objet intelligent — et chaque État qui cherche à en exploiter les failles.