L'attaque des supermarchés devient plus mystérieuse: un Leclerc touché à son tour mais ses frigos sont équipés par un autre fabricant que celui jusqu'ici visé
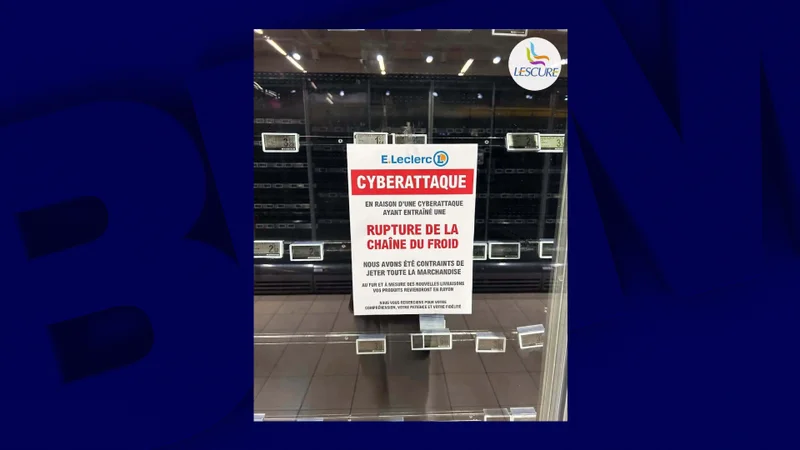
## Une cyberattaque aux ramifications encore floues La cyberattaque qui perturbe depuis lundi les installations frigorifiques de centaines de supermarchés franç
## Une cyberattaque aux ramifications encore floues
La cyberattaque qui perturbe depuis lundi les installations frigorifiques de centaines de supermarchés français vient de prendre un tour nouveau. Un magasin Leclerc situé à Lescure-d'Albigeois, au nord d'Albi (Tarn), a été contraint de jeter l'ensemble de ses produits frais ce mardi 13 octobre, alors qu'il semblait jusqu'ici avoir échappé au phénomène. Selon les informations rapportées par BFM Business, ses équipements ne proviennent pas du fabricant danois Danfoss, seul acteur identifié jusqu'à présent dans ce dossier.
## Un périmètre qui s'élargit
L'établissement a communiqué publiquement sur sa page Facebook, indiquant avoir été « dans l'obligation ce matin de vider et jeter toute la marchandise de nos frigos pour rupture de la chaîne du froid ». Le message précise que « la situation est sous contrôle » et que les rayons seront réapprovisionnés « au fur et à mesure des nouvelles livraisons ». Ce cas isolé, d'abord perçu comme un incident distinct, suggère désormais que l'attaque pourrait viser un spectre d'équipements plus large que ce que les premières analyses laissaient supposer.
## Dixell, nouvel acteur cité
Selon ICI Occitanie TV, les installations frigorifiques de ce Leclerc seraient équipées par la société Dixell, et non par Danfoss. Cette entreprise d'origine italienne, présente en France depuis plus de 25 ans, ne fabrique pas les réfrigérateurs eux-mêmes, mais les régulateurs électroniques qui pilotent leur fonctionnement : contrôle de la température, compresseurs, ventilation, cycles de dégivrage. Ses équipements se retrouvent dans de nombreuses installations frigorifiques de supermarchés, de commerces alimentaires et de sites industriels. La mention de ce fournisseur alternatif change la lecture de l'affaire, jusque-là centrée sur un unique prestataire.
## Une chaîne du froid vulnérable
Au-delà du cas particulier, cette attaque met en lumière la dépendance croissante de la grande distribution à des systèmes de contrôle connectés. Les régulateurs électroniques, s'ils ne stockent pas de denrées, conditionnent directement la conservation des produits frais. Une compromission, même partielle, suffit à entraîner des pertes matérielles importantes et des risques sanitaires si la rupture de la chaîne du froid n'est pas détectée à temps. Le nombre de supermarchés touchés, estimé à au moins 300 selon les éléments disponibles, illustre l'ampleur potentielle du phénomène.
## Une enquête encore à ses débuts
Le fait que des équipements Dixell soient désormais cités ne signifie pas pour autant que le mode opératoire de l'attaque soit identique. Plusieurs hypothèses restent ouvertes : vulnérabilité commune à plusieurs marques, ciblage d'un protocole de communication partagé, ou encore propagation via un logiciel de supervision. Aucune revendication n'a, à ce stade, été rendue publique, et les autorités n'ont pas confirmé l'origine précise de l'incident.
La multiplication des cas et la diversification des fournisseurs concernés compliquent l'identification d'un point d'entrée unique. Pour les distributeurs, l'enjeu immédiat reste la sécurisation des installations et la traçabilité des produits, tandis que l'origine de la cyberattaque demeure, à ce jour, inexpliquée.